

وبلاگ
آیا خانه هوشمند قابل هک شدن است؟ ۷ خطر و راه پیشگیری
آیا خانه هوشمند قابل هک شدن است؟ راهنمای افزایش امنیت
بله، خانه هوشمند ممکن است هدف حملات سایبری قرار بگیرد؛ اما این موضوع به معنی ناامنبودن تمام تجهیزات هوشمند نیست. احتمال نفوذ به نوع دستگاهها، روش اتصال به شبکه، کیفیت تنظیمات امنیتی و نحوه نگهداری سیستم بستگی دارد. رمزهای عبور تکراری، تجهیزات بدون بهروزرسانی، دسترسی اینترنتی نامناسب و اپلیکیشنهای غیرمعتبر از عواملی هستند که میتوانند خطر دسترسی غیرمجاز را افزایش دهند.
فرض کنید در ویلای خود از دوربین تحت شبکه، دستگیره هوشمند، آیفون تصویری و کلیدهای قابل کنترل با موبایل استفاده میکنید. این تجهیزات میتوانند مدیریت ساختمان را سادهتر کنند، اما برای حفظ امنیت باید مشخص باشد چه کسانی به آنها دسترسی دارند و ارتباطات شبکه چگونه محافظت میشوند.
برای مثال، اگر رمز حساب کاربری دوربین با رمز یک سرویس اینترنتی دیگر یکسان باشد و آن رمز افشا شود، ممکن است حساب دوربین نیز در معرض خطر قرار بگیرد؛ حتی اگر خود دوربین نقص فنی مشخصی نداشته باشد.
در این مقاله بررسی میکنیم خانه هوشمند از چه مسیرهایی ممکن است آسیبپذیر شود، کدام تجهیزات حساستر هستند و برای جلوگیری از هک خانه هوشمند چه اقداماتی باید هنگام خرید، نصب و استفاده انجام داد.
امنیت خانه هوشمند دقیقاً به چه معناست؟
امنیت خانه هوشمند فقط به جلوگیری از بازشدن غیرمجاز در ورودی محدود نمیشود.
یک سیستم هوشمند ممکن است شامل اطلاعات شخصی کاربران، تصویر دوربینها، دادههای مربوط به حضور افراد و فرمانهای کنترلی تجهیزات ساختمان باشد.
بنابراین امنیت آن را باید از چند جهت بررسی کرد. آیا خانه هوشمند قابل هک شدن است؟
محرمانگی اطلاعات
اطلاعاتی مانند تصاویر دوربین، حسابهای کاربری و تاریخچه دسترسی باید فقط در اختیار افراد مجاز باشند.
صحت فرمانها
فرمانهای ارسالی به تجهیزات باید از منابع مجاز دریافت شوند و در مسیر ارتباط بهصورت غیرمجاز تغییر نکنند.
دسترسپذیری سیستم
تجهیزات باید در شرایط عادی عملکرد قابل اتکایی داشته باشند.
برای مثال، اگر اینترنت قطع شود، بهتر است عملکردهای اصلی موردنیاز ساکنان مطابق طراحی همچنان قابل کنترل باشند.
امنیت فیزیکی ساختمان
آیا خانه هوشمند قابل هک شدن است؟ بعضی تجهیزات هوشمند با بخشهای حساس خانه ارتباط دارند؛ مانند قفل دیجیتال، در پارکینگ یا سیستم کنترل دسترسی.
در چنین مواردی، امنیت نرمافزاری باید در کنار کیفیت قفل، نصب مکانیکی و الزامات ایمنی بررسی شود.
کدام تجهیزات خانه هوشمند بیشتر به حفاظت امنیتی نیاز دارند؟
شاید از خودتان بپرسید “آیا خانه هوشمند قابل هک شدن است؟” تقریباً هر دستگاه متصل به شبکه میتواند سطحی از ریسک امنیتی داشته باشد؛ اما پیامد دسترسی غیرمجاز به همه تجهیزات یکسان نیست.
برای مثال، تغییر تنظیمات یک چراغ تزئینی با مشاهده غیرمجاز تصویر دوربین داخل خانه، از نظر حریم خصوصی و میزان آسیب احتمالی تفاوت زیادی دارد.
| تجهیز | خطر قابل بررسی | اقدام حفاظتی مهم |
|---|---|---|
| دوربین تحت شبکه | مشاهده غیرمجاز تصویر یا تنظیمات | رمز منحصربهفرد، بهروزرسانی و محدودسازی دسترسی |
| دستگیره هوشمند متصل | سوءاستفاده از حساب یا مجوز کاربران | مدیریت کاربران و امنیت اپلیکیشن |
| آیفون تصویری تحت شبکه | دسترسی غیرمجاز به تصویر و فرمانهای مجاز | تنظیم دسترسی و حفاظت شبکه |
| هاب خانه هوشمند | دسترسی به کنترل چند تجهیز | حساب مدیریتی امن و بهروزرسانی |
| ترموستات هوشمند | تغییر غیرمجاز تنظیمات دما | محدودسازی دسترسی و تنظیمات ایمن |
| کلید و رله Wi-Fi | کنترل غیرمجاز خروجیها | شبکه محافظتشده و حسابهای مجاز |
| روتر و مودم | دسترسی به شبکه داخلی | رمز امن، بهروزرسانی و تنظیمات حفاظتی |
این جدول به معنی آسیبپذیر بودن مدل مشخصی از محصولات نیست. میزان خطر واقعی باید براساس نسخه نرمافزار، معماری سیستم و شرایط نصب ارزیابی شود.
۱. سوءاستفاده از رمزهای عبور ضعیف یا تکراری
یکی از مهمترین مشکلات امنیتی در تجهیزات متصل، استفاده از رمزهای ساده یا تکراری است.
ممکن است کاربر برای حساب دوربین، اپلیکیشن خانه هوشمند و ایمیل خود یک گذرواژه یکسان انتخاب کند.
در چنین شرایطی، اگر اطلاعات ورود یکی از حسابها در یک رخداد امنیتی افشا شود، حسابهای دیگر نیز ممکن است در معرض تلاش برای ورود غیرمجاز قرار بگیرند.
این نوع سوءاستفاده همیشه به معنی هک مستقیم سختافزار نیست؛ گاهی مهاجم فقط از اطلاعات ورود افشاشده استفاده میکند.
برای پیشگیری چه کنیم؟
برای هر حساب مدیریتی، گذرواژهای طولانی و منحصربهفرد انتخاب کنید.
در صورت پشتیبانی سرویس، احراز هویت دومرحلهای را فعال کنید و دسترسی حسابهای قدیمی یا کاربران غیرضروری را حذف کنید.
همچنین بهتر است از اشتراکگذاری حساب مدیر بین تمام اعضای خانواده یا کارکنان خودداری شود.
۲. ضعف امنیت مودم و شبکه Wi-Fi
روتر یا مودم خانگی یکی از اجزای مهم امنیت شبکه هوشمند است.
اگر تنظیمات آن ضعیف باشد، امنیت تجهیزات متصل نیز ممکن است تحت تأثیر قرار بگیرد.
برای مثال، استفاده از رمز مدیریتی پیشفرض، فعالبودن دسترسی مدیریتی غیرضروری از اینترنت یا بهروزرسانینشدن نرمافزار روتر میتواند خطر ایجاد کند. آیا خانه هوشمند قابل هک شدن است؟
چگونه شبکه خانه را ایمنتر کنیم؟
ابتدا رمز حساب مدیریت مودم و رمز Wi-Fi را بررسی کنید.
در صورت پشتیبانی تجهیزات، از روشهای امنیتی معتبر مانند WPA3 یا تنظیمات مناسب WPA2-AES استفاده کنید.
همچنین بهتر است نرمافزار روتر بهروز باشد و قابلیتهایی مانند مدیریت از راه دور یا بازکردن خودکار مسیر دسترسی اینترنتی فقط در صورت نیاز و با تنظیمات ایمن فعال شوند.
آیا شبکه جداگانه برای تجهیزات هوشمند لازم است؟
در بعضی خانهها و ویلاها، ایجاد شبکه جداگانه برای تجهیزات IoT انتخاب مفیدی است.
برای مثال، میتوان دوربینها و دستگاههای هوشمند را از رایانههای شخصی و تجهیزات اداری جدا کرد.
اما صرف ایجاد یک نام Wi-Fi جداگانه، جداسازی امنیتی کامل را تضمین نمیکند.
باید مشخص شود روتر واقعاً ارتباط میان شبکهها را محدود میکند یا خیر. در پروژههای حرفهای، این کار ممکن است با VLAN و تنظیمات مناسب فایروال انجام شود.آیا خانه هوشمند قابل هک شدن است؟
۳. بهروزرسانینکردن تجهیزات خانه هوشمند
بسیاری از تجهیزات متصل، دارای نرمافزار داخلی یا Firmware هستند.
سازندگان ممکن است در نسخههای جدید، علاوه بر بهبود عملکرد، برخی مشکلات امنیتی را نیز برطرف کنند.
اگر دستگاه مدت طولانی بدون بهروزرسانی باقی بماند، ممکن است آسیبپذیریهای شناختهشده آن همچنان وجود داشته باشند. آیا خانه هوشمند قابل هک شدن است؟
چه دستگاههایی را بررسی کنیم؟
روتر، دوربین، NVR، هاب، آیفون تحت شبکه و تجهیزات دارای اپلیکیشن از جمله موارد مهم هستند.
بااینحال، بهروزرسانی باید از منبع رسمی و مناسب همان مدل دریافت شود.
نصب فایل ناشناس یا Firmware متعلق به مدل مشابه میتواند عملکرد دستگاه را مختل کند.
آیا بهروزرسانی خودکار همیشه بهتر است؟
برای بسیاری از تجهیزات مصرفی، بهروزرسانی خودکار معتبر میتواند مفید باشد.
اما در سامانههای یکپارچه ساختمانی، بهویژه تجهیزاتی که تغییر نرمافزار بر سناریوها یا ارتباطات آنها اثر میگذارد، ممکن است نیاز به برنامه آزمایش و پشتیبانگیری پیش از بهروزرسانی وجود داشته باشد.
بنابراین روش نگهداری باید متناسب با نوع سیستم تعیین شود.
۴. نصب اپلیکیشنهای نامعتبر برای کنترل تجهیزات
بعضی تجهیزات هوشمند از طریق اپلیکیشن موبایل مدیریت میشوند.
اگر کاربر یک برنامه جعلی یا فایل نصب دستکاریشده را دریافت کند، ممکن است اطلاعات ورود یا دادههای دستگاه در معرض خطر قرار بگیرد.
برای مثال، نصب اپلیکیشن از لینکهای ناشناس، بدون بررسی نام توسعهدهنده و منبع انتشار، انتخاب مناسبی نیست. آیا خانه هوشمند قابل هک شدن است؟
راهکار مناسب چیست؟
اپلیکیشن را از مسیر رسمی معرفیشده توسط سازنده تهیه کنید.
قبل از واردکردن اطلاعات حساب، نام نرمافزار، ناشر و مجوزهای درخواستی آن را بررسی کنید.
اگر اپلیکیشن اجازه دسترسی به اطلاعاتی را میخواهد که به عملکرد آن ارتباط روشنی ندارند، علت این درخواست باید بررسی شود.
همچنین بهتر است برنامهها بهروز نگه داشته شوند و دسترسی حساب کاربر پس از فروش یا انتقال تجهیزات به مالک جدید اصلاح شود. آیا خانه هوشمند قابل هک شدن است؟
۵. دسترسی اینترنتی نامناسب به دوربین و کنترلر مرکزی
بعضی کاربران برای مشاهده دوربین یا کنترل خانه از بیرون، تنظیماتی روی روتر انجام میدهند.
آیا خانه هوشمند قابل هک شدن است؟ اگر این تنظیمات بدون شناخت کافی انجام شوند، ممکن است رابط مدیریتی یک تجهیز مستقیماً در معرض اینترنت قرار بگیرد.
برای مثال، بازکردن یک پورت و هدایت آن به پنل مدیریت دوربین یا کنترلر، بدون حفاظت مناسب، میتواند سطح حمله را افزایش دهد. آیا خانه هوشمند قابل هک شدن است؟
آیا برای کنترل از راه دور باید پورت مودم را باز کنیم؟
نه لزوماً.
روشهای مختلفی برای دسترسی از راه دور وجود دارد و انتخاب آنها به معماری سیستم بستگی دارد.
در پروژههای تخصصی ممکن است از VPN با تنظیمات مناسب یا راهکار رسمی و محافظتشده سازنده استفاده شود.
اما وجود VPN یا سرویس ابری نیز بهتنهایی امنیت کامل را تضمین نمیکند. تنظیمات، بهروزرسانی و مدیریت حسابها همچنان اهمیت دارند.
توصیه اجرایی: بازکردن مستقیم دسترسی مدیریتی تجهیزات حساس به اینترنت باید تا حد امکان محدود شود و هرگونه دسترسی لازم با طراحی و تأیید فنی مناسب انجام شود. آیا خانه هوشمند قابل هک شدن است؟
۶. خطرهای امنیتی در ارتباطات Zigbee، Wi-Fi و KNX
یکی از پرسشهای متداول این است که کدام پروتکل خانه هوشمند امنتر است.
پاسخ را نمیتوان فقط با نام پروتکل مشخص کرد.
امنیت به نسخه فناوری، ویژگیهای دستگاه، روش راهاندازی، مدیریت کلیدهای امنیتی و معماری شبکه وابسته است. آیا خانه هوشمند قابل هک شدن است؟
امنیت تجهیزات Wi-Fi
در دستگاههای Wi-Fi، علاوه بر امنیت ارتباط بیسیم، کیفیت نرمافزار دستگاه، تنظیمات روتر و امنیت حساب کاربری مهم هستند.
وجود رمزنگاری مناسب شبکه به این معنی نیست که اپلیکیشن یا سرویس ابری دستگاه از هر خطری مصون است. آیا خانه هوشمند قابل هک شدن است؟
امنیت تجهیزات Zigbee
در سامانههای Zigbee، روش پیوستن دستگاه به شبکه، مدیریت کلیدهای امنیتی و سازگاری هاب اهمیت دارد.
استفاده از تجهیزات دارای پیادهسازی امنیتی مناسب و نصب صحیح میتواند خطرات را کاهش دهد.
امنیت سیستم KNX
در پروژههای KNX، علاوه بر حفاظت فیزیکی و شبکهای، امکانات امنیتی مانند KNX IP Secure و KNX Data Secure قابل بررسی هستند.
این امکانات برای حفاظت از ارتباطات مشخص در سیستم KNX طراحی شدهاند.
بااینحال، وجود تجهیزات KNX در پروژه به این معنی نیست که تمام بخشهای آن بهصورت پیشفرض رمزنگاری شدهاند.
راهاندازی ویژگیهای امنیتی و مدیریت کلیدها باید مطابق مستندات رسمی انجام شود.
نتیجه مقایسه
بهجایپرسیدن سوال “آیا خانه هوشمند قابل هک شدن است؟” اینکه یک فناوری را کاملاً امن و فناوری دیگر را ناامن معرفی کنیم، باید مشخصات تجهیزات و نحوه اجرای آنها را بررسی کنیم.
یک سیستم با تجهیزات مناسب اما تنظیمات ضعیف ممکن است ریسک بیشتری از سامانهای سادهتر با مدیریت امنیتی صحیح داشته باشد.
آیا قفل و دستگیره هوشمند را میتوان هک کرد؟
دستگیرههای هوشمند از نظر ساختار و امکانات ارتباطی یکسان نیستند.
بعضی مدلها تنها روشهای بازگشایی محلی مانند اثر انگشت، رمز و کارت را ارائه میکنند. بعضی دیگر به اپلیکیشن و شبکه متصل میشوند.
در مدلهای ارتباطدار، امنیت حساب کاربری و مجوزهای دسترسی اهمیت بیشتری پیدا میکند.
اما باید بین دسترسی غیرمجاز به حساب نرمافزاری و بازکردن واقعی مکانیزم قفل تفاوت قائل شد.
اینکه مهاجم به یک حساب دسترسی پیدا کند، لزوماً به معنی توانایی بازکردن هر نوع دستگیره نیست. قابلیتهای واقعی به مدل، معماری و سطح مجوز آن حساب بستگی دارند.
چگونه امنیت دستگیره هوشمند را بهتر کنیم؟
آیا خانه هوشمند قابل هک شدن است؟ میتوانید برای پاسخ به این سوال رمز مدیریتی را در اختیار افراد غیرضروری قرار ندهید.
برای کاربران مختلف، در صورت پشتیبانی دستگاه، مجوزهای جداگانه تعریف کنید.
پس از جابهجایی ساکن یا تغییر کارکنان، دسترسیهای قبلی را بررسی و حذف کنید.
همچنین مکانیزم قفل، چهارچوب در و روش ورود اضطراری را از نظر ایمنی بررسی کنید.
قفل هوشمند باید در کنار امنیت دیجیتال، از نظر نصب و مقاومت مکانیکی نیز مناسب باشد.
آیا دوربین هوشمند میتواند حریم خصوصی را تهدید کند؟
دوربینهای متصل به شبکه از حساسترین تجهیزات خانه هوشمند از نظر حریم خصوصی هستند.
این دستگاهها ممکن است تصاویر فضای داخلی، ورودی ساختمان یا محل رفتوآمد اعضای خانواده را ثبت کنند.
بنابراین بهتر است پیش از نصب مشخص شود چه کسانی به تصاویر دسترسی دارند، تصاویر در کجا ذخیره میشوند و چه مدت نگهداری خواهند شد.
ضبط ابری بهتر است یا ذخیره محلی؟
آیا خانه هوشمند قابل هک شدن است؟ هیچیک بهصورت مطلق امنتر نیست.
ذخیره ابری به امنیت حساب، سرویس و سیاست نگهداری داده وابسته است.
ذخیره محلی نیز به حفاظت NVR یا حافظه، شبکه، حسابهای مدیریتی و پشتیبانگیری نیاز دارد.
در بعضی پروژهها، ترکیب روشهای مناسب میتواند براساس نیاز کارفرما بررسی شود.
محل نصب دوربین هم اهمیت دارد
برای دوربین داخل خانه، بهتر است ضرورت نصب، زاویه دید و امکان محدودکردن ضبط یا دسترسی بررسی شود.
اگر دوربین دارای میکروفن است، لازم است وضعیت ضبط صدا و تنظیمات حریم خصوصی نیز مشخص باشد.
اگر احساس کنیم خانه هوشمند هک شده، چه اقداماتی انجام دهیم؟
آیا خانه هوشمند قابل هک شدن است؟ رفتار غیرعادی تجهیزات همیشه به معنی نفوذ سایبری نیست.
برای مثال، روشنشدن ناخواسته یک چراغ ممکن است ناشی از زمانبندی اشتباه، سنسور نامناسب یا اختلال ارتباطی باشد.
بااینحال، بعضی نشانهها نیازمند بررسی امنیتی هستند؛ مانند ورود ناشناس به حساب، تغییر مجوز کاربران یا فرمانهایی که منشأ آنها مشخص نیست.
مرحله اول: بررسی حسابها و فعالیتهای ثبتشده
اگر اپلیکیشن یا دستگاه امکان نمایش تاریخچه ورود و فرمانها را دارد، فعالیتهای غیرمنتظره را بررسی کنید.
مرحله دوم: حفاظت از حساب کاربری
در صورت احتمال افشای رمز، گذرواژه را از یک دستگاه مورد اعتماد تغییر دهید و احراز هویت دومرحلهای را فعال کنید.
همچنین نشستها و دستگاههای واردشده ناشناس را، در صورت پشتیبانی سرویس، خارج کنید.
مرحله سوم: محدودکردن دسترسی مشکوک
اگر یک دستگاه خاص مشکوک است، میتوان با نظر فرد متخصص ارتباط شبکهای آن را موقتاً محدود کرد.
اما نباید بدون بررسی، برق تجهیزات حیاتی، سامانههای ایمنی یا کنترلرهای ضروری ساختمان را قطع کرد.
مرحله چهارم: بررسی شبکه و بهروزرسانی
تنظیمات روتر، دسترسیهای اینترنتی، نسخه Firmware و حسابهای مدیریتی بررسی شوند.
مرحله پنجم: بازیابی کنترلشده
بازنشانی کارخانهای یا نصب مجدد سیستم ممکن است در بعضی شرایط لازم باشد، اما بهتر است پس از ثبت اطلاعات، حفظ شواهد موردنیاز و بررسی تأثیر آن بر سایر تجهیزات انجام شود.
در سیستمهای یکپارچه، ریستکردن ناآگاهانه یک هاب یا کنترلر میتواند تنظیمات سناریوها و شبکه را از بین ببرد.
چکلیست افزایش امنیت خانه هوشمند
| مورد بررسی | اقدام پیشنهادی |
|---|---|
| رمز حسابهای مدیریتی | منحصربهفرد و غیرپیشفرض باشد |
| احراز هویت دومرحلهای | در سرویسهای پشتیبانیشده فعال شود |
| بهروزرسانیها | از منبع رسمی دریافت و مدیریت شوند |
| امنیت روتر | رمز، رمزنگاری و دسترسی مدیریتی بررسی شود |
| شبکه تجهیزات IoT | در صورت نیاز، جداسازی واقعی انجام شود |
| دسترسی از راه دور | فقط از روشهای مجاز و محافظتشده باشد |
| دوربینها | مجوز کاربران و محل نگهداری تصاویر مشخص باشد |
| دستگیره هوشمند | دسترسیهای قدیمی حذف و رمز مدیر حفاظت شود |
| تجهیزات بلااستفاده | حسابها و دسترسیهای غیرضروری حذف شوند |
| نسخه پشتیبان تنظیمات | برای سیستمهای دارای قابلیت، محفوظ بماند |
| رفتار هنگام قطع اینترنت | عملکرد کنترل محلی آزمایش شود |
| تحویل پروژه | اطلاعات مدیریتی و روش پشتیبانی ثبت شود |
این چکلیست میتواند هم برای کاربر نهایی و هم برای کنترل کیفیت هنگام تحویل پروژه استفاده شود.
آیا خانه هوشمند باسیم امنتر از بیسیم است؟
پرسش “آیا خانه هوشمند قابل هک شدن است؟” پاسخ مطلق ندارد.
سیستمهای باسیم و بیسیم هرکدام سطح حمله و ملاحظات امنیتی خاص خود را دارند.
در یک سامانه باسیم، دسترسی فیزیکی به خطوط، رابطهای IP و تنظیمات کنترلر ممکن است اهمیت داشته باشد.
در سیستم بیسیم، علاوه بر این موارد، حفاظت ارتباط رادیویی، فرایند افزودن دستگاه و امنیت هاب نیز مطرح میشود.
برای مثال، یک سیستم KNX باسیم که رابط مدیریتی آن بدون حفاظت کافی به اینترنت متصل شده باشد، الزاماً امنتر از یک سامانه Zigbee با هاب محافظتشده نیست.
در مقابل، یک شبکه بیسیم با حسابهای ضعیف و تجهیزات بدون بهروزرسانی نیز میتواند خطر قابل توجهی داشته باشد.
انتخاب معماری مناسب باید براساس نیاز پروژه، کیفیت تجهیزات، امکان نگهداری و طراحی امنیتی انجام شود.
نقش مجری هوشمندسازی در امنیت ساختمان چیست؟
بخشی از امنیت خانه هوشمند باید پیش از تحویل به کارفرما طراحی و اجرا شود.
برای مثال، مجری باید مشخص کند تجهیزات از چه شبکهای استفاده میکنند، چه حسابهایی برای مدیریت وجود دارند و دسترسی از راه دور از چه مسیری برقرار میشود.
همچنین لازم است کارفرما بداند چگونه رمز عبور خود را تغییر دهد، دسترسی یک کاربر را لغو کند و بهروزرسانیهای معتبر را دریافت کند.
مدارک ضروری هنگام تحویل سیستم
در یک پروژه حرفهای، بهتر است اطلاعات زیر در اختیار مالک قرار گیرد:
- فهرست تجهیزات نصبشده و مدل آنها
- روش دسترسی به اپلیکیشنها و سامانههای کنترل
- مشخصات حسابهای مدیریتی و روش انتقال امن آنها
- نقشه کلی ارتباط تجهیزات و شبکه
- وضعیت تنظیمات دسترسی اینترنتی
- روش پشتیبانگیری و بازیابی تنظیمات، در صورت پشتیبانی
- راهنمای بهروزرسانی و دریافت خدمات فنی
رمزهای عبور و کلیدهای امنیتی نباید بهصورت عمومی روی نقشه تابلو یا فایلهایی که افراد مختلف به آن دسترسی دارند ثبت شوند.
قبل از خرید تجهیزات خانه هوشمند، این سؤالها را بپرسید
امنیت مناسب از انتخاب محصول آغاز میشود.
پیش از خرید کلید هوشمند، آیفون، دستگیره یا هاب بهتر است مشخص شود آیا سازنده برای محصول بهروزرسانی ارائه میکند و نحوه مدیریت دسترسی کاربران چگونه است.
همچنین باید پرسید:
آیا دستگاه بدون اینترنت عملکردهای اصلی موردنیاز را حفظ میکند؟
آیا امکان تعریف حساب یا دسترسی جداگانه وجود دارد؟
آیا دسترسی اینترنتی به سرویس رسمی وابسته است یا نیاز به تنظیمات اختصاصی دارد؟
آیا میتوان اطلاعات کاربر قبلی را هنگام انتقال مالکیت حذف کرد؟
آیا خدمات نصب و پشتیبانی برای تنظیمات امنیتی وجود دارد؟
پاسخ به سوال آیا خانه هوشمند قابل هک شدن است؟ میتواند در انتخاب محصول، بهاندازه ظاهر یا امکانات کنترلی آن مهم باشد.
امنیت خانه هوشمند فقط به کیفیت تجهیزات وابسته نیست؛ روش استفاده و تنظیمات شبکه نیز اهمیت زیادی دارند. طبق راهنمای امنیت خانه هوشمند NIST، استفاده از گذرواژههای غیرتکراری، بهروزرسانی دستگاهها و جداسازی مناسب شبکه تجهیزات هوشمند از اقدامات مهم برای کاهش خطرات هستند.
در سیستمهای باسیم نیز ویژگیهای امنیتی باید بهدرستی پیکربندی شوند. برای مثال، مستند رسمی KNX Secure تفاوت حفاظت ارتباطات IP و حفاظت پیامهای میان تجهیزات را توضیح میدهد. بنابراین انتخاب فناوری و تنظیمات امنیتی باید همزمان انجام شوند.
سؤالات متداول درباره اینکه “آیا خانه هوشمند قابل هک شدن است؟”
آیا خانه هوشمند قابل هک شدن است؟
بله. تجهیزات متصل و حسابهای کاربری ممکن است در شرایط مشخص هدف دسترسی غیرمجاز قرار بگیرند. استفاده از تنظیمات امنیتی صحیح، بهروزرسانی و مدیریت دسترسی میتواند خطر را کاهش دهد. آیا خانه هوشمند قابل هک شدن است؟
آیا دستگیره هوشمند از راه دور هک میشود؟
در مدلهای دارای ارتباط شبکهای، خطرهای مرتبط با حساب و نرمافزار باید بررسی شوند. اما دسترسی به حساب الزاماً به معنی امکان بازکردن مکانیکی تمام مدلها نیست. قابلیتهای واقعی هر محصول متفاوتاند.
آیا استفاده از Wi-Fi برای خانه هوشمند خطرناک است؟
Wi-Fi بهخودیخود به معنی ناامنبودن سیستم نیست. امنیت آن به تنظیمات روتر، روش رمزنگاری، کیفیت دستگاه و مدیریت حسابها وابسته است.
آیا خانه هوشمند بدون اینترنت امنتر است؟
کاهش ارتباط اینترنتی ممکن است بعضی مسیرهای حمله از راه دور را محدود کند، اما تمام خطرها را حذف نمیکند. دسترسی فیزیکی، شبکه داخلی و امنیت نرمافزار همچنان اهمیت دارند.
از کجا بفهمیم خانه هوشمند هک شده است؟
ورود ناشناس به حساب، تغییر غیرمنتظره مجوزها یا فرمانهای نامشخص میتوانند نشانه نیاز به بررسی باشند. اما اختلال دستگاه یا اجرای یک سناریوی اشتباه، بهتنهایی اثباتکننده نفوذ نیست.
آیا امنیت خانه هوشمند صددرصد قابل تضمین است؟
خیر. هیچ سامانه متصلی را نمیتوان بدون قید و شرط مصون از حمله دانست. هدف طراحی امنیتی، کاهش احتمال نفوذ، محدودکردن پیامدها و فراهمکردن امکان شناسایی و بازیابی است.
جمعبندی؛ چگونه خانه هوشمند امنتری داشته باشیم؟
آیا خانه هوشمند قابل هک شدن است؟ خانه هوشمند میتواند مدیریت روشنایی، دما، دسترسی و تجهیزات ساختمان را سادهتر کند؛ اما اتصال این امکانات به شبکه، مسئولیتهای امنیتی جدیدی ایجاد میکند.
انتخاب محصولات دارای پشتیبانی مناسب، استفاده از رمزهای منحصربهفرد، بهروزرسانی تجهیزات، حفاظت از روتر و محدودکردن دسترسی کاربران از اقدامات مهم برای کاهش خطر هستند.
در پروژههای بزرگتر، طراحی شبکه، کنترل دسترسی و مستندسازی تنظیمات امنیتی نیز باید بخشی از فرایند اجرا و تحویل باشند. آیا خانه هوشمند قابل هک شدن است؟
اگر در حال طراحی یا اجرای خانه هوشمند هستید، میتوانید نوع ساختمان، تجهیزات موردنظر و روش کنترل از راه دور موردنیازتان را برای کارشناسان مهندسی هوشمند نابان ارسال کنید تا معماری ارتباطی و نیازهای امنیتی پروژه همراه با سایر بخشهای هوشمندسازی بررسی شود.
محصولات مرتبط با این مطلب
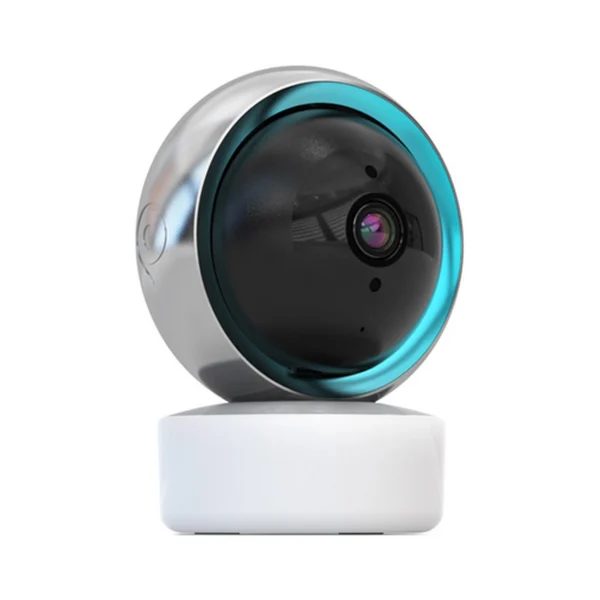 دوربین مداربسته سوباتان مدل ۳۶۰مشاهده و خرید
 پک سیستم امنیتی هوشمند سوباتان مدل HS2 Proمشاهده و خرید
 پک سیستم امنیتی هوشمند سوباتان مدل HS2مشاهده و خرید
 پك سیستم امنیتی هوشمند سوباتان مدل HS1مشاهده و خرید
 آژیر بی سیم سوباتان مدل ضد آب مخصوص سیستم امنیتی کد HSOمشاهده و خرید
 سیستم امنیتی سوباتان مدل آژیر بی سیم با فلشر کد HSFمشاهده و خرید
 آژیر فایروال مدل باسیم تک صدا710,000 تومانمشاهده و خرید
 آژیر فایروال مدل بکاپ بیسیم7,330,000 تومانمشاهده و خرید
 آژیر فایروال مدل پیزو540,000 تومانمشاهده و خرید
 آنتن فایروال مدل GSMاز 420,000 تومانمشاهده و خرید